
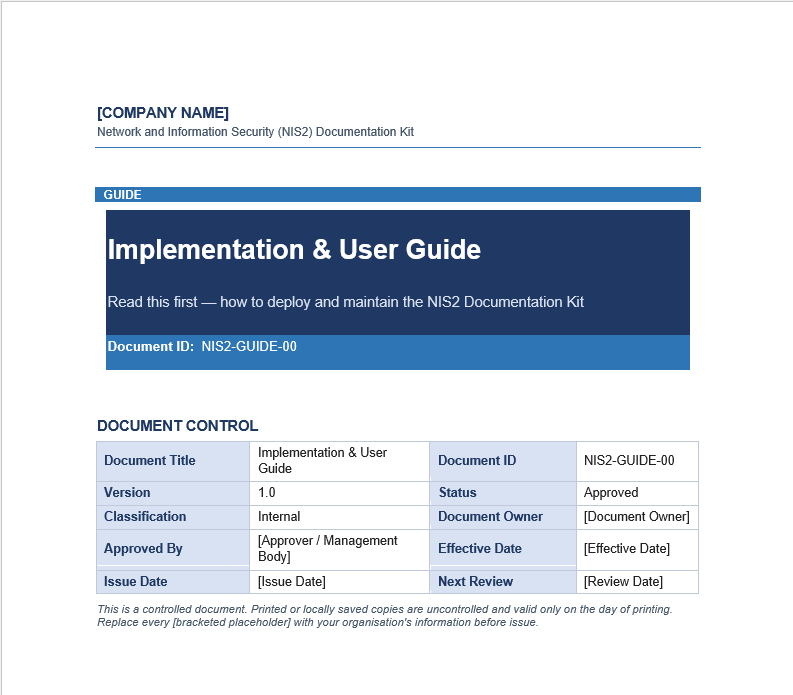
NIS2 Directive Documentation Kit – Editable EU Cybersecurity Compliance Templates | Network Information Security Implementation Toolkit
Achieve and maintain NIS2 compliance with this professionally designed Network and Information Security Directive 2 (NIS2) Documentation Kit. Developed for essential entities, important entities, critical infrastructure operators, energy companies, healthcare organizations, transport providers, manufacturers, digital service providers, public sector organizations, compliance teams, and cybersecurity professionals, this comprehensive documentation package helps organizations establish, document, implement, and maintain cybersecurity controls required under the European Union’s NIS2 Directive.
This ready-to-use, professionally designed, and fully customizable documentation kit provides a structured framework for cybersecurity governance, risk management, incident response, business continuity, supply chain security, vulnerability management, and regulatory compliance. The templates help organizations strengthen cyber resilience, improve operational security, and prepare for internal audits, external assessments, and regulatory reviews.
What's Included:
- NIS2 Compliance Implementation Framework
- Information Security Policy
- Cybersecurity Governance Policy
- ICT Risk Management Policy
- Risk Assessment Methodology
- Risk Register Template
- Incident Response Plan
- Cyber Incident Reporting Procedure
- Business Continuity Plan (BCP)
- Disaster Recovery Plan (DRP)
- Access Control Policy
- Asset Management Policy
- Vulnerability Management Procedure
- Patch Management Policy
- Supplier & Third-Party Risk Management Policy
- Supply Chain Security Assessment Checklist
- Security Awareness Training Records
- Change Management Procedure
- Internal Audit Checklist
- Compliance Monitoring Tracker
- Corrective Action Log
- Management Review Template
- NIS2 Gap Assessment Checklist
- Evidence Collection Tracker
- Fully Editable Word and Excel Templates
Key Benefits:
- Accelerate NIS2 compliance implementation
- Reduce cybersecurity documentation development time
- Strengthen organizational cyber resilience
- Improve risk management and incident response capabilities
- Support regulatory and audit readiness requirements
- Standardize cybersecurity policies and procedures
- Enhance supply chain and third-party security oversight
- Improve business continuity and operational resilience
- Simplify compliance monitoring and reporting
- Establish a comprehensive NIS2 compliance framework
Get your NIS2 Documentation Kit today and streamline your cybersecurity compliance program while improving operational resilience, audit readiness, and regulatory compliance.